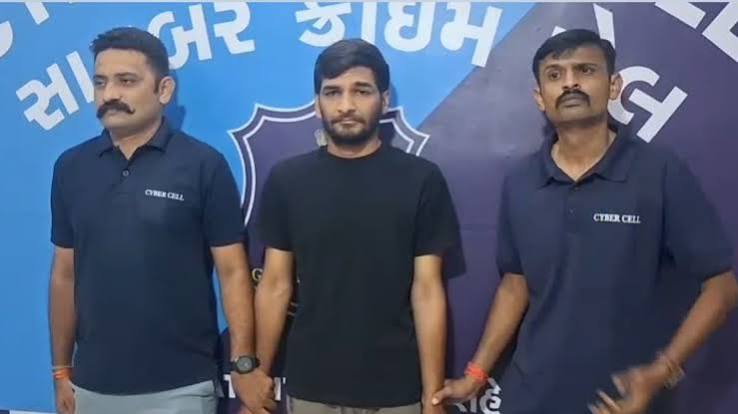
શહેર સાયબર ક્રાઈમ સેલે આંતરરાષ્ટ્રીય સ્તરે ફેલાયેલા સાયબર ફ્રોડ નેટવર્કનો પર્દાફાશ કર્યો છે. પોલીસના જણાવ્યા અનુસાર, પાકિસ્તાન અને ચીન સાથે જાડાયેલા સાયબર ગુનેગારોને ભારતીય બેંક ખાતાંની વિગતો પૂરી પાડવાના આરોપસર પોરબંદરથી એક શખ્સની ધરપકડ કરવામાં આવી છે. આરોપીના મોબાઈલ ફોનમાંથી મળેલી ચેટ્સ અને ડિજિટલ પુરાવાઓના આધારે આંતરરાષ્ટ્રીય સાયબર ગેંગ સાથેના કથિત સંપર્કો સામે આવ્યા છે. પોલીસે આરોપીને કોર્ટમાં રજૂ કરી છ દિવસના રિમાન્ડ મેળવ્યા છે અને સમગ્ર નેટવર્કની ઊંડાણપૂર્વક તપાસ હાથ ધરી છે.સુરતનાં ડીસીપી બિશાખા જૈને આપેલી વિગતો મુજબ, આરોપીના મોબાઈલ ફોનની તપાસ દરમિયાન ટેલિગ્રામ અને વોટ્સએપની ચેટ્સ મળી આવી હતી. આ ચેટ્સમાં આરોપી પાકિસ્તાની સાયબર ગેંગ સાથે બેંક ખાતાંની ઉપલબ્ધતા અને તેને પહોંચાડવાની રીત અંગે વાતચીત કરતો હોવાનું સામે આવ્યું છે. તપાસમાં દુબઈ સ્થિત એક હેન્ડલર મારફતે ચીન સાથે જાડાયેલા સાયબર નેટવર્ક સુધી પણ તેની કડી પહોંચતી હોવાની વિગતો મળી છે. પોલીસના જણાવ્યા મુજબ, પાકિસ્તાની ગેંગને વધુ મ્યુલ બેંક ખાતાં પહોંચાડે તે પહેલાં જ આરોપીને ઝડપી લેવામાં આવ્યો હતો.
આ સમગ્ર કેસનો પર્દાફાશ સુરત જ્વેલર્સ એસોસિએશનના પ્રમુખ દ્વારા કરવામાં આવેલી ફરિયાદ બાદ થયો હતો. આરોપી સામાન્ય ગ્રાહક બનીને એક જ્વેલરી શો-રૂમમાં પહોંચ્યો હતો અને સોનાની વીંટી ખરીદવા માટે યુપીઆઇ મારફતે ઓનલાઇન પેમેન્ટ કર્યું હતું. જાકે, આ રકમ સાયબર છેતરપિંડી સાથે જાડાયેલી હોવાનું તપાસમાં સામે આવ્યું હતું. પરિણામે તેલંગાણા અને કર્ણાટક પોલીસ દ્વારા વેપારીનું કરંટ બેંક એકાઉન્ટ ફ્રીઝ કરવામાં આવ્યું હતું. સોનાની વીંટી અને પેમેન્ટની રકમને લઈને મુશ્કેલી ઊભી થતાં વેપારીએ પોલીસનો સંપર્ક કર્યો હતો. ત્યારબાદ સુરત સાયબર ક્રાઈમ સેલે નાણાકીય વ્યવહારોની ડિજિટલ ટ્રેલ તપાસતાં આંતરરાષ્ટ્રીય નેટવર્કની કડીઓ બહાર આવવા લાગી હતી.
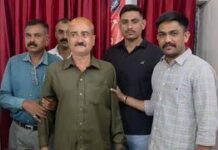
ટેકનકલ સર્વેલન્સ અને ડિજિટલ પુરાવાઓના આધારે પોલીસે પોરબંદરના છાયા મેઈન રોડ પર રહેતા અને મૂળ ગીર-સોમનાથ જિલ્લાના સમઢીયાળાના વતની ૨૭ વર્ષીય દિવ્યેશ ઉર્ફે બાપુ ઉર્ફે દિવલો જમનગીરી મેઘનાથીની ધરપકડ કરી હતી. પોલીસના જણાવ્યા મુજબ, આરોપી પોરબંદરમાં લાઈટ ડેકોરેશનનો વ્યવસાય કરવાની આડમાં કથિત રીતે આ નેટવર્ક ચલાવતો હતો. આ ગુનાહિત પ્રવૃત્તિમાં તેની સાથે અન્ય ત્રણ આરોપીઓ પણ સંડોવાયેલા હોવાની વિગતો તપાસમાં સામે આવી છે. તપાસમાં સામે આવેલી વિગતો મુજબ, આરોપીઓ કમિશન આપીને વિવિધ વ્યક્તિઓ પાસેથી મ્યુલ બેંક ખાતાં મેળવતા હતા. ત્યારબાદ આ ખાતાંની વિગતો દુબઈ સ્થિત હેન્ડલરને મોકલવામાં આવતી હતી. હેન્ડલર દ્વારા કથિત રીતે સાયબર ફ્રોડની રકમ ભારતીય બેંક ખાતાંમાં જમા કરાવવામાં આવતી હતી. આ રકમ ઉપાડવા માટે એટીએમ, ચેક અથવા જ્વેલર્સ પાસેથી સોનાની ખરીદી જેવા માધ્યમોનો ઉપયોગ થતો હોવાની આશંકા છે. ત્યારબાદ કુલ રકમમાંથી ૧૩થી ૧૫ ટકા જેટલું કમિશન કાપીને બાકીની રકમ સ્થાનિક બ્રોકરો મારફતે યુએસડીટી જેવી ક્રિપ્ટોકરન્સીમાં રૂપાંતરિત કરવામાં આવતી હતી. અંતે આ ક્રિપ્ટોકરન્સી દુબઈ સ્થિત હેન્ડલરના ક્રિપ્ટો વોલેટમાં ટ્રાન્સફર કરવામાં આવતી હોવાની વિગતો પોલીસ તપાસમાં સામે આવી છે.